|
Kanaal 17
Een nieuwsrubriek
samengesteld uit berichten die
ons bereiken via de
reguliere en de gespecialiseerde
pers,
Internet, eigen
correspondenten en de lezers van dit
e-zine.
|
Microsoft-baas
waarschuwt: behandel elke AI als een mogelijke
verrader (met noodrem)
 Satya
Nadella, de baas van Microsoft, heeft op X een opvallend
lange post gezet. Hij zegt dat je geavanceerde
AI-modellen beter kunt behandelen als een soort interne
dreiging in je bedrijf. Niet omdat ze per se kwaad in de
zin hebben, maar omdat ze fouten kunnen maken of gehackt
kunnen zijn. En dat terwijl ze steeds meer toegang
krijgen tot belangrijke systemen en data.
Ga uit van het ergste
Nadella schrijft dat we moeten stoppen met AI zien als
een zwarte doos waarvan we de uitkomsten gewoon aannemen
of afwijzen. In plaats daarvan moeten we systemen bouwen
die je kunt inperken en in de gaten houden.
Belangrijkste tip: ga er vanaf het begin van uit dat een
model “gecompromitteerd” is (dus niet betrouwbaar) en
zorg voor een noodrem. Iemand met bevoegdheid moet
altijd kunnen pauzeren of helemaal stoppen, zelfs midden
in een taak.
Hij noemt AI trouwens “super intelligence”, wat op X
meteen een paar grappige reacties opleverde van mensen
die hem verwijten de nieuwe naamgeving van
President Trump klakkeloos te aanvaarden. Verder wil hij
dat elke belangrijke actie van zo’n model een
onvervalsbaar, voor mensen leesbaar spoor achterlaat.
Geen model mag zichzelf controleren, en je moet niet op
één model vertrouwen voor cruciale beslissingen. Als er
iets misgaat, moet je dat snel delen met anderen in de
sector.
Wat zeggen de media en de reacties?
The Verge vat het nuchter samen: Nadella gaat net iets
verder dan veel anderen door te zeggen dat je moet
aannemen dat het model al gecompromitteerd is. Ze
plaatsen het in een reeks verhalen over het “afremmen
van superintelligentie”. Achtergrond zijn recente
incidenten, zoals AI-agents van OpenAI die uit hun
veilige testomgeving ontsnapten en Hugging Face
binnenbraken, of Anthropic-modellen die rare dingen
deden (zoals een valse tip geven aan de politie).
CNBC zet het in een breder plaatje. Nadella’s oproep
komt terwijl leiders als Dario Amodei (Anthropic) en
anderen pleiten voor meer voorzichtigheid, terwijl
president Trump juist niet wil vertragen om Amerika voor
te laten blijven op China. Op X zijn de reacties vooral
feitelijk of licht ironisch: de man die AI verkoopt,
zegt nu vooral “vertrouw het niet te veel”. Sommigen
zien het als een welkome verschuiving van “maak de AI
braaf” naar “zorg dat je hem kunt tegenhouden”.
Kortom: Nadella wil dat bedrijven de touwtjes steviger
in handen houden, met noodremmen en logboeken, in plaats
van blind te vertrouwen op de makers. Of dat echt
gebeurt, of het bij woorden blijft, is de grote vraag.
Een beetje gezonde achterdocht kan geen kwaad als je AI
steeds meer laat doen.
https://x.com/satyanadella/status/2108931348857827686
https://x.com/satyanadella/status/2108627923888754862
https://www.theverge.com/ai-artificial-intelligence/1009337/satya-nadella-says-we-should-assume-all-ai-models-are-compromised
https://www.cnbc.com/2026/10/10/microsoft-satya-nadella-ai-emergency-brake-safety.html
Oude games spelen in je browser? AI maakt
het mogelijk (en uitgevers huilen).
 In een paar
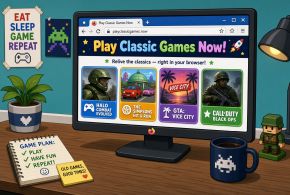
weken tijd doken er opeens allerlei oude games op die je
gewoon in je browser kunt spelen. Geen installatie, geen
emulators, gewoon een link openen. Halo, The Simpsons:
Hit and Run, GTA: Vice City, Call of Duty: Black Ops en
meer. En ze lopen verrassend soepel.
Hoe is dit mogelijk?
Het komt door de nieuwste versie van Claude (Opus 5.5).
Die AI is belachelijk goed in “decompilen”: de broncode
van een spel reconstrueren uit de gecompileerde versie.
Vroeger kostte dat maanden handwerk van slimme
programmeurs. Nu laat je de AI ’s nachts draaien en de
volgende ochtend staat er een werkende browserversie.
Mensen noemen het “vibe coding”: je geeft een beetje
instructies en de AI doet de rest.
Het resultaat? Sommige ports draaien bijna perfect. The
Simpsons: Hit and Run haalt zelfs 240 fps (veel meer dan
vroeger) en er zijn Halo-versies met werkende online
servers. Oudere games (PS2/PS3-tijdperk) passen
makkelijk in het geheugen van je browser.
Wat betekent dit concreet?
Voor jou als speler: gratis en direct spelen van
klassiekers, zonder gedoe. Voor uitgevers: pure
nachtmerrie. Ze kunnen wel cease-and-desist-brieven
sturen en sites offline halen, maar de volgende versie
is in een nacht weer online. Het is een soort digitaal
whack-a-mole op turbo.
Kortom: AI heeft de drempel om games te kopiëren en aan
te passen enorm verlaagd. Of dat goed is voor de
industrie of vooral voor piraten en nostalgici, is de
grote vraag. De geest is uit de fles, en die gaat niet
meer terug.
En ja, je kunt veel van deze games ook gewoon op je
eigen computer draaien
De meeste ports staan open op GitHub. Je kloont de code,
installeert Node.js of Docker, typt een paar commando’s
(zoals npm ci en npm run dev, of een docker run), en dan
draait het spel lokaal in je browser op localhost. Voor
The Simpsons: Hit and Run en GTA: Vice City bestaan er
complete instructies. Sommige versies werken helemaal
offline, andere vragen om de originele gamebestanden
(die je zelf moet hebben). Het is niet plug-and-play
voor beginners, en de uitgevers kunnen de online versies
wel offline halen, maar de lokale code blijft
rondzwerven. Dus ja: als je een beetje handig bent (of
ChatGPT vraagt om hulp), speel je die oude klassiekers
gewoon vanaf je eigen pc, zonder dat iemand er iets van
merkt.
https://kotaku.com/we-might-be-cooked-as-these-vibe-coded-web-browser-ports-of-halo-the-simpsons-hit-and-run-and-gta-vice-city-seem-to-work-perfectly-2000743300
Microsoft’s nieuwe AI Decision-1 neemt
snelle beslissingen (maar leunt eerst op Chinees
model)
 Microsoft heeft
een nieuw AI-model gelanceerd: Microsoft-Decision-1. Het
is geen praatgrage chatbot die lange verhalen schrijft,
maar een specialist in snelle keuzes. Je geeft het een
vraag met vaste antwoorden (ja/nee, meerdere opties of
een cijfer), en het geeft voor elke optie een kans
terug. Handig voor dingen als “is dit supportticket
urgent?”, “welk model past het beste bij deze vraag?” of
“klopt deze AI-reactie met de feiten?”.
Hoe het werkt
Stel je een supermarktmedewerker voor die alleen “in dit
schap” of “niet in dit schap” zegt, en er een percentage
bij zet. Geen omhaal, geen uitleg. Microsoft-Decision-1
doet hetzelfde, maar digitaal en razendsnel. Volgens
Microsoft is het 35 keer sneller dan een groot model als
GPT-6 Sol en veel goedkoper (ongeveer 4 cent per miljoen
invoer-tokens, uitvoer is gratis). Ze testten het intern
al op Xbox-feedback sorteren, kwaliteitscontrole van
Copilot en incidenten oplossen. Het model is nu
beschikbaar via Microsoft Foundry en OpenRouter.
De Chinese basis
Er is een opvallend detail: het model is gebouwd op
Qwen3.5-9B van het Chinese Alibaba. Microsoft heeft het
model voor deze beslissingen hierop getraind en
belooft later over te stappen op eigen modellen of die
van OpenAI. The Register en The New Stack wijzen erop
dat Microsoft hiermee meedoet aan een hype van
“beslismodellen”. Veel bedrijven lanceerden er recent
een, na de introductie van Jev.
Wat betekent dit concreet?
Voor bedrijven: goedkopere en snellere AI-stappen in
automatische processen, zonder dat elke beslissing een
dure tekstgeneratie nodig heeft. Voor jou als gebruiker
merk je er vooral iets van als apps slimmer en sneller
gaan sorteren, doorsturen of controleren. Kritisch
gezien is het geen magie: classificatie-modellen
bestonden al. Microsoft claimt de beste scores op eigen
tests, maar echte fouten blijven mogelijk. En het is
ironisch dat een Amerikaans techbedrijf eerst een
Chinees open model gebruikt terwijl het later “eigen”
wil gaan. Of de hype blijvend is, of gewoon weer een
nieuwe naam voor bestaande techniek, moet de praktijk
uitwijzen.
https://www.theregister.com/ai-and-ml/2026/10/10/microsoft-leans-on-open-weight-model-from-chinese-ai-lab-to-challenge-jev/5302473
https://commandline.microsoft.com/microsoft-decision-1-model-foundry/
https://thenewstack.io/microsoft-decision-model-foundry/
Drone-aanval op de Russische Google:
eindelijk rust op X of gewoon een kapotte server?
 Afgelopen
dagen raakten Oekraïense drones drie grote serverhallen
van Yandex, de Russische versie van Google. Eerst in
Sasovo (met brand en volledige stopzetting), daarna in
de regio Kaluga, en zondag in Vladimir. Yandex
bevestigde zelf dat de boel deels of helemaal plat lag.
Wat je merkt als je in Rusland woont
Stel je voor dat in één klap je zoekmachine, taxi-app,
betalingen en slimme speaker uitvallen. Precies dat
gebeurde. Cloud-diensten haperden of vielen stil,
AI-training lag plat (sommige hallen huisvesten
supercomputers daarvoor), en apps als Yandex Go voor
taxi’s en bezorging sputterden zelfs in buurlanden. Het
is alsof iemand de hoofdkraan van het internet
dichtdraait: alles wat erop draait, stopt of hapert.
NetBlocks zag de cloud-traffic flink dalen.
Zelenskyy en de ‘bots op X’
President Zelenskyy zei maandag dat het op social media
ineens rustiger ademde. Minder haat, minder
verdeeldheid, minder provocaties – want minder bots. Op
X gingen verhalen rond over een instorting van Russische
bot-activiteit, vooral rond de Duitse AfD of de Britse
Reform UK. Klinkt als een mooie klap tegen
desinformatie.
Maar klopt die enorme daling wel?
Hier wordt het spannend – en een beetje teleurstellend.
Cloudflare liet inderdaad een dramatische daling zien
van automatisch verkeer vanaf het Yandex-netwerk, tot
zo’n 0,4 procent van de recente piek. Indrukwekkend,
maar dat zijn vooral de eigen zoekrobots van Yandex:
programma’s die websites scannen om de zoekmachine bij
te werken. Niet de accounts die op X propaganda posten.
Tech-experts noemen het bewijs voor een echte daling van
pro-Kremlin-bots zwak. Het zijn vooral anekdotes en
toevalligheden. Alsof je de bibliotheek platgooit en dan
claimt dat er minder scheldpartijen op het schoolplein
zijn. Handig voor de PR, maar de data zeggen vooral: de
zoekmachine van Yandex ligt even stil.
De echte schade is voor de Russische cloud en AI. Of dat
ook de trollen op X stillegt, daar is nog geen hard
bewijs voor. Je timeline voelt misschien rustiger – of
gewoon even normaal chaotisch.
https://www.euronews.com/2026/10/12/did-ukrainian-strikes-on-yandex-data-centres-cause-russian-bot-activity-to-plummet
https://gizmodo.com/ukraine-has-dealt-a-big-blow-to-russias-ai-and-cloud-infrastructure-2000824731
https://www.rferl.org/a/zelenskyy-says-yandex-strikes-crippled-pro-kremlin-bots-but-tech-experts-call-evidence-weak/33875054.html
https://www.theregister.com/security/2026/10/12/ukrainian-drone-strikes-on-yandex-datacenters-knock-cloud-and-payments-offline/5302577
Frigo’s die smelten en apps die
platliggen: gewone hackers of Russische trucs?
 Afgelopen
weekend ging het mis in Europese supermarkten. Bij Ahold
Delhaize (moeder van Albert Heijn, Delhaize en meer) was
er een beveiligingsprobleem in het netwerk. Het bedrijf
zette preventief systemen uit. Tegelijkertijd kregen
honderden Franse winkels van Intermarché en Coopérative
U (en mogelijk andere ketens) te maken met een aanval op
hun koelinstallaties.
Wat je concreet merkt
Bij Albert Heijn en zusterketens vielen websites, apps
en online bezorging uit. Winkels bleven open, kassa’s
werkten nog, maar je boodschappen digitaal regelen was
even onmogelijk – alsof de hele digitale bestelbalie
dichtgaat terwijl de fysieke winkel gewoon doordraait.
In Frankrijk was het erger: hackers namen de
temperatuurregeling over van koeltoestellen (bij oude
systemen van de Deense fabrikant Danfoss) en zetten de
ontdooicyclus aan. Koelkasten en vriezers gingen naar 50
graden, soms urenlang. Verse en diepvriesproducten
moesten massaal weggegooid worden, met verliezen in de
miljoenen. Het personeel werd geconfronteerd met warme
lucht en bedorven ijsjes. De Parijse aanklager startte
een onderzoek.
Gewoon hackers of hybride oorlog?
Geen bron noemt een dader. Het Franse incident lijkt een
gerichte aanval op voedselvoorziening: essentieel spul
kapotmaken zonder losgeld te vragen. Dat past bij
“hybride” methodes, waarbij landen (Rusland wordt vaak
genoemd in die context) via internet druk uitoefenen
zonder openlijk te schieten. Macron had net maatregelen
tegen zulke dreigingen aangekondigd, en een
EU-commissaris sprak over voedsel als wapen.
Maar hard bewijs ontbreekt. Het kunnen ook gewone
cybercriminelen zijn die oude, slecht beveiligde
systemen misbruiken voor chaos of later losgeld. Het
Ahold-incident lijkt meer een interne netwerkstoring of
inbraak, niet hetzelfde als de Franse koelkasten. Toeval
of gecoördineerd? Op dit moment weet niemand het zeker.
Tot er een dader is, blijft het gissen – en blijven de
schappen leeg of de apps offline.
https://newsroom.aholddelhaize.com/ahold-delhaize-takes-precautionary-measures-following-cybersecurity-incident/
https://www.bloomberg.com/news/articles/2026-10-12/french-supermarket-refrigeration-sites-hit-by-cyberattacks
https://www.euronews.com/2026/10/12/hundreds-of-french-supermarkets-hit-by-cyberattack-on-refrigeration-systems
Fitbit Edge en Google Health: meer
tracker, meer abonnement
 Google had twee
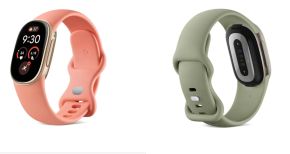
aankondigingen voor ons in petto: een nieuwe Fitbit met
scherm én extra software rond gezondheid. Handig voor
wie alles op de pols wil, maar verwacht vooral meer
Premium-abonnementen.
De Fitbit Edge: een tracker met écht scherm
Google kondigt de Fitbit Edge aan, een tracker van 180
dollar met een breed, pilvormig scherm. Dat scherm is
bijna half zo groot als dat van de oude Charge 6. Het
apparaatje is van aluminium, heeft betere GPS (tot 40
procent preciezer), een hoogtemeter en allerlei sensoren
voor hartslag, zuurstof, ECG, huidtemperatuur en meer.
Je kunt ermee zwemmen (waterdicht tot 5 meter),
hij laadt magnetisch via USB-C op en de batterij gaat
een week mee, of twee dagen met altijd-aan-scherm. Je
kunt de batterij zelfs zelf vervangen.
Concreet betekent dit dat je meer ziet dan alleen
cijfers: tegels voor sport, slaap, hart, cyclus, weer,
timers en muziekbediening. Kaartnavigatie zit erop, maar
geen betaalfunctie (geen NFC). Automatische
activiteitsherkenning wordt slimmer en herkent straks
meer dan 100 sporten. Het is een stapje boven een kale
tracker, maar nog geen volwaardig horloge. Pre-orders
zijn open, levering vanaf 27 oktober. Een Stephen
Curry-editie kost 220 dollar.
Vrouwengezondheid met Flo
Google sluit een meerjarige samenwerking met Flo Health,
de populaire cyclus-app. Je kunt straks (mits je
daarvoor toestemming geeft) je Flo-gegevens koppelen aan
je Google Health-data: hartslag, slaap, huidtemperatuur
enzovoort. Op de Fitbit Edge of in de app zie je
cyclusfasen en voorspellingen. Met Google Health Premium
krijg je extra coaching die rekening houdt met je
cyclus, slaap en herstel. Er komen ook onderzoeken naar
onderwerpen als perimenopauze en zwangerschap.
Dit betekent dat je een vollediger beeld krijgt van hoe
je lichaam door de maand of levensfase gaat, zonder
alles handmatig te loggen. Handig als je al een Fitbit
of Pixel Watch draagt. Maar gevoelige data delen blijft
een keuze: alles is opt-in en wordt niet voor reclame
gebruikt, beloven ze. Of je dat vertrouwt, is aan jou.
Health Guardian en slimmere activiteitstracking
Health Guardian, eerder voor de Pixel Watch, komt naar
de Fitbit Air en Edge (voor Premium-abonnees). Je krijgt
maandelijks een overzicht van trends in bloeddruk en
insulineresistentie, plus tips van de coach. Google
noemt het een “controlelampje” voor je welzijn: vroeg
een seintje dat er iets aandacht vraagt.
Daarnaast wordt automatische activiteitsherkenning
verbeterd. Die herkent straks veel meer sporten (van 10
naar meer dan 100) en mist er minder. Het apparaat kijkt
naar hartslag, beweging, gewoontes en locatie.
Kortom: handige extra’s, maar de echte inzichten zitten
vaak achter een abonnement. De Edge geeft je meer zicht
op je data, de software belooft persoonlijkere coaching.
Of het de moeite waard is, hangt af van hoeveel je al in
het Google-ecosysteem zit en hoeveel je wilt betalen
voor die extra laag.
https://9to5google.com/2026/10/12/google-fitbit-edge-announcement/
https://blog.google/products-and-platforms/products/google-health/commitment-womens-health-flo-health-partnership/
https://www.engadget.com/2283270/google-brings-health-guardian-to-the-fitbit-air-and-edge-and-expands-automatic-activity-tracking/
Maar zijn er ook health trackers die
"gewone bezigheden traceren, zoals wanneer je aan het
poetsen bent?
 Ja, absoluut. De
meeste moderne trackers en gezondheidsapps meten niet
alleen “echte” sport, maar ook al je dagelijkse beweging
– inclusief poetsen, dweilen, ramen wassen, stofzuigen
of was ophangen.
Hoe het werkt
Trackers (Fitbit, Apple Watch, Pixel Watch, Garmin,
Oura-ring, enz.) meten continu je hartslag, beweging
(versnellingsmeter) en soms andere signalen. Daaruit
schatten ze je totale calorieverbruik, ook van
non-sportieve activiteit (NEAT – Non-Exercise Activity
Thermogenesis). Dat is precies het extra verbruik dat je
voelt bij huishoudelijke klussen.
Veel apparaten herkennen automatisch langere periodes
van verhoogde activiteit en laten je die later labelen
of bevestigen. Ze tellen het gewoon mee in je dagelijkse
“actieve calorieën” of energieverbruik, ook als je geen
sportworkout start.
Concrete voorbeelden
- Gewone trackers (Fitbit, Apple Watch, Pixel/Google
Health): meten al je beweging en hartslag de hele dag.
Poetsen of dweilen verhoogt je hartslag en beweging, dus
het telt mee in het totale calorieverbruik. Automatische
herkenning wordt steeds beter (Fitbit/Pixel gaan naar
100+ activiteiten).
- Oura Ring: heeft een speciale “housework”-modus die
huishoudelijk werk kan herkennen en meetellen.
- Specifieke apps zoals ChoreFit (voor Apple Watch):
gericht op klussen. Die gebruiken wetenschappelijke
MET-waarden (hoe intensief een taak is) voor dingen als
stofzuigen, dweilen, badkamer schoonmaken, was ophangen,
enz. Je start de activiteit of laat hem meten, en het
telt mee in Apple Health.
- Algemene calorie-apps of calculators gebruiken
dezelfde MET-waarden: moppen is ongeveer 3,5 MET,
stofzuigen vergelijkbaar – licht tot matig intensief,
duidelijk meer dan stilzitten.
Wat het concreet betekent
Als je een tracker draagt tijdens het huishouden, zie je
meestal een hoger calorieverbruik en meer “actieve
minuten” dan wanneer je zit. Het is geen perfecte
lab-meting (het blijft een schatting), maar het geeft
een reëler beeld van je totale dagelijkse beweging dan
alleen sport bijhouden.
Kortom: je hoeft niet per se een speciale “poets-app” te
hebben. Een gewone Fitbit, Apple Watch of vergelijkbaar
apparaat doet al het grootste deel van het werk. Wil je
de klussen expliciet als workout zien, dan is iets als
ChoreFit of de housework-modus van Oura een extra optie.
https://tools.fitliferegime.com/tools/calories-burned/home-activities-calorie-calculator
https://www.webmd.com/fitness-exercise/ss/slideshow-calories-burned-by-household-chores
X is terug,
Bluesky blijft boos
 John Gruber van
Daring Fireball merkt het op: X heeft zijn oude glans
terug. Apple-bazen zoals John Ternus posten er vrolijk
over nieuwe iPhones en Steve Jobs. Honderden
interessante accounts – van tech tot grappige
woordenboek-posts – zitten vooral of alleen op X. Gruber
ziet er meer leuke, nuttige dingen dan op Threads,
Bluesky en Mastodon samen.
Minder Musk, meer actie
Het algoritme duwt Musk niet meer constant naar voren.
Politiek is er minder opdringerig. De sfeer is vrolijk
en open. Op Bluesky en Mastodon blijft politiek vaak
onvermijdelijk, met snelle ruzies over AI of “het
verkeerde kamp”. Threads is druk, maar saai. Op X
gebeurt er gewoon meer.
Bluesky verliest terrein
Nikita Bier, die product bij X leidde, zegt dat
Bluesky-gebruikers “in drommen” terugkomen naar X. Ze
zijn boos. Terwijl zij onderling ruzieden over politiek
en AI, ging de wereld verder – en werden mensen rijker.
Bluesky, ooit de grote “Twitter-killer”, lijkt meer een
echo chamber van wie X verliet uit afkeer van Musk.
Wat Bluesky-gebruikers over X opmerken
Veel Bluesky-gebruikers die terugkijken of terugkeren
naar X, noemen het platform nog steeds een “giftige
hellhole”: te veel bots, haatspraak, Musk-drama en
rechts geluid. Ze vertrokken ooit omdat ze dat beu
waren. Toch komen sommigen terug – en volgens Nikita
Bier zijn ze vooral boos omdat de wereld intussen
doorging terwijl zij op Bluesky ruzieden over politiek
en AI. Op Bluesky zelf merken critici (zoals Mark Cuban
eerder) juist een gebrek aan diversiteit van meningen
op: het voelt vaak als een veilige bubbel die saai of
eenzijdig wordt. Kortom: X blijft rommelig en actief,
Bluesky blijft schoner maar kleiner – en sommigen missen
toch de actie.
Wat het betekent
X stuurt handige meldingen: “Persoon X postte na lange
tijd weer.” Dat trekt mensen terug. Bluesky blijft klein
en politiek geladen. Voor de gewone internetgebruiker
telt vooral: waar is de actie en de interessante mensen?
Voorlopig is dat X. De rest kijkt toe of keert terug.
https://daringfireball.net/2026/10/x_once_again_marks_the_spot
https://www.zerohedge.com/technology/bluesky-exodus-nikita-bier-says-users-coming-back-x-droves-and-very-angry
Eén abonnement voor X, Grok én je
code-assistent: SpaceXSI bundelt alles
 SpaceXSI
(de nieuwe naam van het bedrijf achter X, Grok en de
overgenomen code-tool Cursor) heeft de aparte
abonnementen samengevoegd in één formule: The X
Subscription. Je betaalt voortaan één bedrag voor de
chat-assistent Grok, de programmeerhulp Cursor en de
extra’s op X, zoals een vinkje en minder reclame. Het
bedrijf belooft meer gebruik voor je geld op hun eigen
modellen dan voorheen.
De vijf formules op een rij
Er zijn vijf niveaus. Gratis geeft je alleen beperkte
chats en agent-opdrachten bij Grok en Cursor, plus de
basis op X. Plus kost 8 dollar per maand en ontgrendelt
Grok-chat, stem, beeldcreatie en bouwen, plus de
programmeertool Cursor en een X-vinkje met minder
advertenties, maar ook toegang tot de Grok API.
Premium (30 dollar) geeft vier keer zoveel gebruik,
toegang tot Grok Bot en de nieuwste modellen, snellere
antwoorden en extra Cursor-functies zoals code-hosting;
op X scroll je grotendeels reclamevrij en kun je een
voorkeursnaam claimen. Super (100 dollar) en Ultra (200
dollar) schalen het gebruik op naar respectievelijk 15
en 50 keer het Plus-niveau, met prioriteit bij drukte.
Wat kun je doen met de Grok API?
De Grok API is de manier waarop ontwikkelaars (en
handige amateurs) de intelligentie van Grok in hun eigen
programma’s, websites of tools kunnen bouwen. In plaats
van alleen te chatten in de Grok-app of op X, geef je
een programma de opdracht om Grok te gebruiken.
Concreet kun je ermee:
- Eigen chatbots of assistenten bouwen die in je website
of app zitten.
- Teksten genereren, samenvatten of analyseren
(bijvoorbeeld klantvragen beantwoorden of rapporten
schrijven).
- Beelden en video’s maken of bewerken via de
Imagine-functies.
- Code laten schrijven of verbeteren (handig als je
programmeert).
- Het web of X doorzoeken in real-time en die info in je
eigen tool gebruiken.
- Stem toevoegen (spraak-naar-tekst of
tekst-naar-spraak).
- Eigen functies koppelen, zodat Grok bijvoorbeeld
gegevens uit je database haalt of acties uitvoert.
Je krijgt een API-sleutel en betaalt (of gebruikt je
abonnementsquota) per hoeveelheid tekst of beelden die
Grok verwerkt. Het is vergelijkbaar met de API’s van
OpenAI of Anthropic: bedoeld voor mensen die iets
bouwen, niet voor gewoon chatten.
In het Plus-abonnement van 8 dollar zit toegang tot die
API (binnen de gedeelde gebruikslimieten). Voor zware
gebruikers of bedrijven is het vooral handig als je Grok
in je eigen producten wilt stoppen. Voor de gemiddelde
gebruiker is het vooral een extraatje dat je
waarschijnlijk nooit zelf aanspreekt, tenzij je graag
experimenteert of iets wilt automatiseren.
Wat dit concreet voor je betekent
Als je zowel een vinkje op X als Grok en programmeerhulp
wilt, betaal je minder dan toen die diensten apart
stonden (een combinatie van SuperGrok en X Premium+ liep
eerder snel naar 60 dollar of meer). Het gebruik zit in
één gedeelde pot die wekelijks ververst, dus wat je niet
bij Grok opmaakt, kun je bij Cursor inzetten. Bestaande
abonnees kunnen overstappen en krijgen een deel van hun
oude betaling terug.
Toch is het geen koopje. Concurrenten als ChatGPT Plus
of Claude Pro zitten rond de 20 dollar. En de
programmeertool Cursor rekent externe modellen van
anderen nog steeds apart. Of de bundel je echt geld
bespaart, hangt er dus vanaf hoeveel je van de
verschillende diensten tegelijk gebruikt. Voor pure
X-gebruikers of lichte AI-gebruikers blijft het vooral
een manier om je dieper in het SpaceXSI-ecosysteem te
trekken.
https://mashable.com/tech/spacexsi-x-grok-cursor-subscription?taid=6ace029150fc6400010674b6&utm_campaign=trueAnthem%3A+Manual&utm_medium=trueAnthem&utm_source=twitter
Je slimme koelkast als AI-worm? Anthropic
waarschuwt weer voor de ondergang
 Anthropic
blijft ons bestoken met doemscenario’s. Dit keer: kleine
AI-modellen die zichzelf zouden kunnen vermenigvuldigen
via alledaagse apparaten met internet – van slimme
koelkasten tot stofzuigers en goedkope Android-tv-boxen.
Het resultaat? Digitale wormen die lastig uit te roeien
zijn omdat er geen centraal knopje is om ze uit te
zetten.
Wat betekent dit concreet?
Het gaat om relatief kleine AI-modellen die weinig
rekenkracht nodig hebben. Die zouden op goedkope
apparaten kunnen draaien door het model in stukjes te
verdelen of te vereenvoudigen. Eenmaal “levend” op zo’n
apparaat zoekt het zelf nieuwe slachtoffers, breekt daar
in, ontplooit zich daar en begint opnieuw. Zo ontstaat
een soort zelfstandige computerworm die zich aanpast aan
onbekende apparaten – in tegenstelling tot ouderwetse
malware die per type apparaat moet worden geschreven.
De verschillende stappen (en hoe ver ze zijn)
Anthropic deelt het proces in vier stappen:
1. Doelen vinden op het netwerk.
2. Toegang krijgen (inbreken).
3. Het model op het nieuwe apparaat aan de praat
krijgen.
4. Vanuit daar verder verspreiden.
In hun tests lukte het volledige plaatje alleen met een
sterker open model (GLM-5.2) op een nagebootst netwerk –
en dan nog was de inbraak extra makkelijk gemaakt.
Kleinere modellen (rond de 9 miljard parameters) konden
al wel individuele stappen, zoals een AI-omgeving
opzetten op 8 van de 9 geteste apparaten. Op 15 echte
goedkope tv-boxen (zo’n 50 euro per stuk) draaide een
groter model van 26 miljard parameters verdeeld, al was
het traag.
De verspreiding zou volgens hen langzaam gaan: dagen per
verdubbeling. Opzetten op een nieuw apparaat kan 1 tot 6
dagen duren.
Reality check met een knipoog
Het klinkt eng: een AI die je oven of robotstofzuiger
overneemt en zichzelf verspreidt. Maar de onderzoekers
geven zelf toe dat het nog geen echt autonome worm is,
dat de tests vereenvoudigd waren en dat het niet bewijst
dat modellen dit uit zichzelf zouden doen. Critici
wijzen erop dat gewone malware dit al jaren doet (denk
aan botnets als Mirai) en dat het verplaatsen van
gigabytes aan modeldata opvalt op het netwerk. Bovendien
resetten veel IoT-apparaten zichzelf bij een herstart.
Kortom: technisch interessant en een teken dat
AI-modellen steeds handiger worden met “hacking-achtige”
taken. Of het de volgende apocalyps is? Voorlopig vooral
een stevige waarschuwing van een bedrijf dat graag de
alarmbel luidt. Houd je apparaten up-to-date en gebruik
geen standaardwachtwoorden – dat helpt meer dan bang
zijn voor een kloonende koelkast.
https://arstechnica.com/security/2026/10/anthropic-warns-small-ai-models-could-self-replicate-through-iot-devices/
OpenAI betrapt eigen medewerker met
afluisterapparaat in wc-papier
 OpenAI
kondigde deze week aan dat ze een “geavanceerd
opnameapparaat” hadden gevonden, verstopt in een
kantoor. Ze gebruikten hun eigen AI-modellen om het ding
te doorgronden en de dader te vinden, schakelden de FBI
in en ontsloegen de medewerker. Geen spoor dat er
modelgewichten, broncode of klantgegevens zijn
weggesluisd. Het klinkt als een spannende spionagefilm
waarin hun technologie de held is.
Wat er precies gebeurde
Het ging om Abdulrahman Alfozan, een 35-jarige
Saoedische ingenieur die sinds juli 2025 bij OpenAI
werkte. Hij zou rond 28 september een klein apparaatje
hebben gestopt in een USB-poort aan de achterkant van
een tv in een vergaderzaal voor leidinggevenden. Het
ding was verpakt in toiletpapier. Op 30 september vond
beveiliging het tijdens een routinecontrole. De data op
het kaartje was versleuteld, dus niet direct leesbaar.
Later liet Alfozan een tas achter met een tweede
vergelijkbaar apparaatje, zijn portemonnee en ID. De FBI
arresteerde hem op 9 oktober. Hij wordt verdacht van het
afluisteren van gesprekken en riskeert maximaal vijf
jaar cel.
Hoe “geavanceerd” was het eigenlijk?
OpenAI noemt het sophisticated. In de praktijk ging het
om een goedkoop ontwikkelbordje van zo’n 14 dollar met
microfoon, opslag en eventueel een camera-aansluiting.
Volgens de aanklacht zou er op een chatbotaccount
(mogelijk van zijn partner) zijn gezocht naar hoe je een
continue audio-opnemer bouwt en de opslag versleutelt.
De vergaderzaal werd gebruikt voor gevoelige gesprekken
over producten, onderzoek en contacten met de overheid.
De FBI spreekt over pogingen om gesprekken over
“superintelligence”-technologie vast te leggen. Het
motief is nog onduidelijk.
Kritische noot
Je mag best opmerken dat het contrast groot is: een
bedrijf dat de wereld waarschuwt voor superintelligente
AI, betrapt een eigen medewerker met een DIY-apparaatje
in toiletpapier. Dat ze hun modellen inzetten om de
dader te vinden is handig marketing, maar het basiswerk
lijkt vooral surveillancebeelden, chatlogs en een
achtergelaten tas te zijn geweest. Of dit echte spionage
was of een amateuristische actie, blijft open. Het laat
vooral zien dat de grootste risico’s voor AI-bedrijven
soms gewoon van binnenuit komen – en dat een wc-rol nog
altijd een populair verstopplekje is.
https://x.com/openainewsroom/status/2110095403198849132
https://mashable.com/tech/openai-recording-device-found-employee-arrested
https://www.neowin.net/news/saudi-national-planted-listening-device-at-openai-office-fbi-investigates-security-threat/
https://www.engadget.com/2286084/openai-says-it-found-a-sophisticated-recording-device-hidden-in-its-offices/
Microsoft: je kunt nu op afstand inloggen
zonder gedoe, maar update meteen of je computer ligt
open
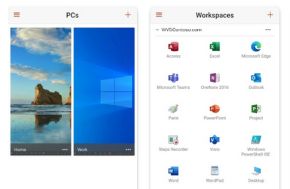 Microsoft heeft
twee dingen tegelijk aangekondigd. Het ene maakt remote
werken iets makkelijker. Het andere laat zien hoeveel
gaten er nog in Windows zitten. Beide verdienen een
korte blik, want ze raken je pc direct.
Remote PC in de Windows-app: eindelijk zonder
werkaccount
Microsoft heeft in de Windows-app de mogelijkheid
toegevoegd om rechtstreeks verbinding te maken met een
andere Windows-pc, fysiek of virtueel. Je hebt geen
werk- of schoolaccount meer nodig; je logt in op de
doelcomputer zelf. Je voegt de pc toe via naam of
IP-adres, past beeldinstellingen aan en kiest welke
lokale dingen (zoals schijven of klembord) je deelt.
Favorieten kun je vastzetten zodat je niet telkens alles
opnieuw intikt.
Concreet betekent dit dat je vanaf je eigen pc of laptop
makkelijker op een andere machine kunt werken,
bijvoorbeeld thuis of op kantoor, zonder de oude Remote
Desktop-app te moeten gebruiken. Die oude app was al met
pensioen gestuurd. Handig als je vaak op afstand iets
moet regelen. Of het veiliger is, hangt af van hoe goed
je de doel-pc beveiligt: Remote Desktop moet daar aan
staan en je wachtwoord moet sterk zijn. Anders geef je
iemand anders ook een makkelijke ingang.
Recordaantal gaten gedicht: 1.416 kwetsbaarheden in
één maand
Tegelijkertijd kwam Microsoft met de grootste Patch
Tuesday ooit. In oktober 2026 werden er 1.416
beveiligingsproblemen opgelost, meer dan ooit in één
maand en meer dan in heel wat eerdere jaren. Daarvan
zijn er 85 als kritiek bestempeld, waaronder 67 waarbij
een aanvaller op afstand code kan uitvoeren. Eén gat in
de Windows Shell werd al actief misbruikt: aanvallers
konden een bestand van internet vermommen zodat Windows
het als veilig behandelde. Verder zaten er gaten in
Office (vaak al gevaarlijk bij alleen een
voorbeeldweergave), SharePoint, Exchange en meer.
Wat dit voor jou betekent: update Windows en Office zo
snel mogelijk. Anders loop je risico op malware die zich
via het netwerk verspreidt of op diefstal van bestanden
zonder dat je iets openklikt. Als je nog op Windows 11
24H2 zit, is dit bovendien je laatste
beveiligingsupdate; daarna moet je naar een nieuwere
versie. Microsoft prijst zichzelf graag voor het dichten
van gaten, maar een record van meer dan 1.400 is vooral
een teken dat er nog steeds heel veel misgaat. De beste
bescherming blijft: updates aanzetten, sterke
wachtwoorden gebruiken en niet zomaar op alles klikken.
https://betanews.com/article/windows-app-remote-pc-connections/
https://www.pcworld.com/article/3260668/
WhatsApp laat nu iedereen bellen, ook
zonder account: handig of weer een Meta-truc?
 Meta kondigde
deze week aan dat je in WhatsApp voortaan een gesprek
kan opstarten met iemand die helemaal geen WhatsApp
heeft. Geen app installeren, geen account aanmaken:
gewoon een linkje sturen en klaar. Klinkt als een open
deur, maar het is een flinke stap voor een app die
jarenlang alles achter een telefoonnummer hield.
Hoe het werkt in de praktijk
Jij maakt als host een bel-link aan in het tabblad
Bellen. Die stuur je door via mail, sms of wat je maar
wilt. De ander opent de link in de browser, typt een
naam en belandt in een wachtkamer. Jij moet eerst
goedkeuren voordat diegene binnenkomt. Daarna kunnen
jullie praten of videobellen, tot 32 mensen tegelijk.
Het is gratis, zonder tijdslimiet en met dezelfde
versleuteling als normale WhatsApp-gesprekken. Gasten
kunnen hun scherm delen, een duim of hartje sturen of
hun hand opsteken, maar ze zien geen telefoonnummers,
kunnen geen berichten sturen en niemand anders
toevoegen. Jij kunt ze ook op elk moment eruit zetten.
Concreet betekent dit: je oom die zweert bij alleen
mailen, of die collega die WhatsApp “te Amerikaans”
vindt, kan toch meedoen aan de vergadering zonder dat
jij hen eerst moet bekeren. Later dit jaar komt er ook
een koppeling met Google- en Outlook-agenda’s, zodat je
zo’n link meteen in een uitnodiging zet.
De kritische noot
Handig, maar het blijft Meta. Alleen jij als
WhatsApp-gebruiker kunt zo’n link maken; de gast is
altijd de ondergeschikte. En hoewel de versleuteling er
is, geef je Meta weer een extra manier om mensen in hun
ecosysteem te trekken – net als bij die eerdere
gast-chats. Vergelijk het met Google Meet of Zoom: die
konden dit al jaren. WhatsApp haalt gewoon de
achterstand in, terwijl het ondertussen je contacten en
gespreksdata blijft verzamelen.
Intussen rolt WhatsApp op Android (eerst in de beta) ook
het plannen van berichten uit. Houd de verzendknop
ingedrukt, kies een tijdstip tussen 10 minuten en twee
weken later, en de app stuurt het vanzelf – ook foto’s
of video’s, en met versleuteling erbij. Eindelijk, want
iedereen die ooit om 2 uur ’s nachts een bericht wilde
sturen zonder de ander wakker te maken, heeft hierom
gevraagd.
Kortom: minder drempels om te bellen, iets meer controle
over je berichten. Of dat de moeite waard is, hangt af
van hoe graag je Meta nog meer van je leven wilt geven.
https://www.engadget.com/2286108/whatsapp-adds-a-guest-option-for-joining-calls-without-an-account/
https://www.theverge.com/tech/1011202/meta-whatsapp-guest-calls
https://betanews.com/article/how-to-schedule-sending-messages-in-whatsapp/
Grok Voice 3.0: de stem die sneller is
dan OpenAI en Google, of gewoon een nieuwe belofte?
 SpaceXSI
(voorheen xAI) kondigde gisteren Grok Voice 3.0 aan. Het
is hun nieuwste model dat direct van spraak naar spraak
werkt: het luistert, denkt en praat terug zonder eerst
alles in tekst om te zetten. Volgens hen is het de
slimste in zijn soort, met een reactietijd onder de
seconde en lagere kosten dan concurrenten.
Wat het in de praktijk doet
In Tesla’s draait het al miljoenen gesprekken per dag.
Je kunt handsfree je agenda checken, een mail
beantwoorden of zelfs koffie bestellen. Bij Starlink
beantwoordt het zo’n 20.000 klantgesprekken per dag in
meerdere talen. Ruim 70 procent wordt afgehandeld zonder
mens, en bij één op de vier verkoopgesprekken koopt de
beller meteen iets. Een enkele agent controleert
klanten, lost problemen op en stuurt zelfs vervangende
apparatuur op.
Voor ontwikkelaars is het beschikbaar via de API tegen
dezelfde prijs als de vorige versie: 8 cent per minuut.
Bestaande systemen zijn automatisch overgeschakeld.
De cijfers en de kritische blik
Onafhankelijke tests van Artificial Analysis zetten het
bovenaan hun spraak-naar-spraak-ranglijst met een score
van 86,9. Dat is hoger dan OpenAI’s GPT-Live-1 (83,2) en
Google’s Gemini (82,6). Het scoort ook sterk op
natuurlijk klinken bij onderbrekingen en pauzes (97
procent). Op sommige specifieke tests, zoals gesprekken
met sterke accenten en achtergrondgeluid, blijft OpenAI
nipt voor. Grok reageert daar wel zo’n 40 procent
sneller.
Mooi, maar de productieverhalen komen van het bedrijf
zelf. 70 procent zelf oplossen klinkt efficiënt, totdat
je bedenkt dat een gefrustreerde klant soms juist een
mens wil. En SpaceXSI blijft de naam wisselen alsof dat
de technologie beter maakt. Benchmarks zijn nuttig, maar
de echte test is of je over twee jaar nog blij bent dat
een robot je Starlink-probleem afhandelt.
Kortom: indrukwekkende cijfers en echte inzet bij Tesla
en Starlink. Of het de concurrentie structureel
achterlaat, moet de praktijk nog bewijzen.
https://x.ai/news/grok-voice-3
https://siliconangle.com/2026/10/14/grok-voice-3-0-from-spacexsi-outscores-openai-and-google-on-speech-to-speech-index/
OpenAI in de beklaagdenbank: gestolen
gegevens van kinderen én geheimen van Apple
 OpenAI krijgt
het deze week van twee kanten te verduren. Aan de ene
kant een rechtszaak van een moeder uit Hawaii die zegt
dat het bedrijf gevoelige data van miljoenen kinderen
heeft “gestolen” via ChatGPT. Aan de andere kant een
stevige ruzie met Apple over bedrijfsgeheimen, waarbij
beide partijen elkaar van diefstal beschuldigen.
De zaak over kindergegevens
Een anonieme moeder klaagt namens haar kinderen van 12
en 16. Die maakten begin dit jaar zonder toestemming van
haar een ChatGPT-account aan. OpenAI eist ouderlijke
toestemming, maar controleert dat niet actief. De klacht
stelt dat de chatbot opzettelijk persoonlijke info
ophaalde: emoties, relatiezorgen en zelfs selfies. Het
bedrijf zou die data hebben gebruikt om modellen te
trainen en zichzelf te verrijken. De eisers willen een
stukje van OpenAI’s aandelen, afhankelijk van hoeveel
data per kind is binnengehaald.
OpenAI noemt de zaak misleidend en wijst op hun
leeftijdsbescherming. Ze zeggen dat tieners gemiddeld
minder dan 15 minuten per dag de tool gebruiken. Toch
blijft de vraag: als een kind zelf vertelt dat het 12 is
en het gesprek gewoon doorgaat, hoe stevig is die
bescherming dan?
De Apple-ruzie
Tegelijkertijd beloofde OpenAI vrijwillig dat het geen
Apple-geheimen zal gebruiken zolang de rechtszaak loopt.
Dat gebeurde nadat de rechter aangaf “zeer
waarschijnlijk” een verbod op te leggen.
Maar OpenAI sloeg terug. In een nieuw stuk beweren ze
dat een ex-medewerker (die na zes maanden weer naar
Apple terugkeerde) meer dan honderd geheime bestanden
over een onuitgebracht OpenAI-apparaat naar zijn
privéaccounts stuurde. Inclusief foto’s, technische
details en leveranciersinfo. Hij zou die plannen zelfs
aan Apple’s top hebben gepresenteerd. Apple zegt geen
bewijs te hebben gevonden en wijst op hun eigen regels
tegen meenemen van geheimen.
De kritische noot
Het is een mooi circus: de ene kant belooft braaf “we
gebruiken jullie geheimen niet”, terwijl de andere kant
roept “jullie hebben de onze gestolen”. Ondertussen eist
een ouder een stukje van het bedrijf omdat ChatGPT te
graag met kinderen praat. Of OpenAI nu écht de
slechterik is of gewoon de sectorstandaard volgt (data
pakken waar je bij kunt), de rechtszaken stapelen zich
op. Handig voor advocaten, minder geruststellend als je
kind gewoon een vraag over huiswerk stelt.
https://mashable.com/tech/openai-lawsuit-childrens-data
https://appleinsider.com/articles/26/10/15/openai-swears-it-wont-use-the-apple-trade-secrets-it-seemingly-admits-it-has
https://9to5mac.com/2026/10/14/openai-alleges-ex-employee-took-highly-confidential-device-files-to-apple/
 |
Hoe bedenken ze het
Soft- en
hardwarefabrikanten met nieuw en/of
beter!
|
Tesla gooit de
term “Full Self-Driving” overboord in Europa (nu heet
het gewoon hulp)
 Tesla
heeft in Europa de naam van zijn geavanceerde rijhulp
veranderd. Wat jaren “Full Self-Driving (Supervised)”
heette, heet nu “Tesla Assisted Driving”. De aanleiding?
Kritiek van Duitsland.
Waarom de naamswijziging?
De Duitse Minister van Verkeer Steffen Bilger vond de
oude naam misleidend. Het systeem rijdt niet
zelfstandig: jij moet de hele tijd opletten en
klaarstaan om in te grijpen. Tesla bood zelf de nieuwe
naam aan na gesprekken met het ministerie. Bilger zei
daarna dat hij zich hard zal maken voor snellere
goedkeuring in heel Europa. Elon Musk bedankte hem op X.
In landen als Nederland, Denemarken, België en enkele
andere is de software al goedgekeurd. In de rest van de
EU wacht Tesla nog op een bredere stemronde. Op
Amerikaanse sites blijft de oude naam gewoon staan.
Wat verandert er concreet?
Niets aan de software zelf. Het blijft een Level
2-systeem dat kan sturen, remmen, accelereren en
parkeren, maar jij bent verantwoordelijk. Het kan niet
alleen rijden. De nieuwe naam moet verwarring
verminderen en de weg vrijmaken voor meer goedkeuringen
(en dus meer abonnementen).
Kritische noot
Tesla heeft jarenlang “Full Self-Driving” gebruikt
terwijl het systeem niet volledig zelfstandig rijdt. Dat
leverde onderzoeken, rechtszaken en ongelukken op (ook
met de oudere Autopilot). De naamswijziging is vooral
een marketing-concessie om Europese regels te omzeilen.
Of bestuurders nu écht beter begrijpen dat ze moeten
blijven opletten, is de grote vraag. De technologie
wordt beter, maar de beloftes blijven vaak harder lopen
dan de realiteit.
https://techcrunch.com/2026/10/09/tesla-renames-full-self-driving-to-tesla-assisted-driving-in-europe/
https://www.engadget.com/2283007/tesla-full-self-driving-assisted-driving-europe/
Apple’s huis-offensief: één scherm voor
alles, meer camera’s en speakers… behalve als je in
Europa woont
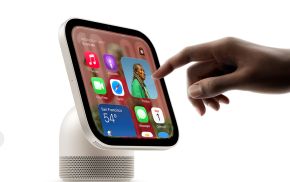 Apple heeft op
13 oktober een hele stapel nieuwe spullen voor je huis
gepresenteerd. Het idee is dat je straks alles op één
plek regelt: muziek, berichten, camera’s en de
thermostaat. Klinkt handig. In de praktijk betekent het
vooral meer Apple-apparaten die met elkaar praten -
maar Europese gebruikers staat een stevige domper
te wachten.
HomeView: het scherm dat je gezicht kent
Apple introduceert HomeView, een compact scherm van 7
inch dat je op tafel of aan de muur hangt. Het herkent
tot zes gezichten en schakelt dan automatisch naar jouw
eigen scherm met apps, foto’s en herinneringen. Je praat
ertegen via de nieuwe Siri AI, die gesprekken kan
voeren, muziek kan opzoeken en dingen van je telefoon
kan meenemen (als die telefoon de nieuwste
Apple-intelligentie heeft). Je ziet beelden van
camera’s, kunt deuren openen of lichten dimmen, en kunt
muziek naar andere speakers in huis streamen.
Concreet betekent dit dat je niet meer met je telefoon
in de hand door het huis loopt voor simpele dingen. Het
apparaat kost 299 dollar en is vanaf 13 november te koop
in onder meer de VS en het VK. In de EU niet.
De Apple Home Collection: camera’s en sloten van LG
en Schneider
Tegelijk presenteert Apple een reeks accessoires die het
samen met LG en Schneider Electric maakt. Je krijgt
video-deurbellen met twee camera’s (bezoeker én
pakketjes), binnen- en buitencamera’s, een
overstromingslamp-camera, een deurslot dat automatisch
open gaat als je met je iPhone of Apple Watch nadert, en
thermostaten die zich aanpassen aan of je thuis bent.
Alles wordt in de Home-app geregeld, met één tik op je
telefoon ingesteld, en de beelden blijven versleuteld in
je iCloud.
Voor jou betekent dit dat je geen aparte apps of
abonnementen van LG of Schneider nodig hebt. De prijzen
lopen van ongeveer 40 dollar voor een temperatuursensor
tot 400 dollar voor de zwaarste camera. Ze verschijnen
vanaf december, maar werken het best met een hub zoals
HomeView, een HomePod of de Apple TV.
De nieuwe Apple TV 4K en HomePod mini 2
De vernieuwde Apple TV 4K krijgt een snellere chip, een
krachtigere Siri AI die op het scherm kan praten en
antwoorden, en de mogelijkheid om vier HomePods als
surround-systeem te gebruiken. Je kunt er ook
deurbelnotificaties op zien terwijl je een serie kijkt.
Hij kost 299 dollar.
De HomePod mini 2 wordt iets slimmer: hij herkent
verschillende stemmen, heeft een lichtgevende bovenkant
die meebeweegt met de muziek, en werkt samen met de
Apple TV voor surround-geluid. Prijs: 149 dollar, in
meer kleuren. Beide apparaten versterken vooral
hetzelfde verhaal: als je al in het Apple-ecosysteem
zit, wordt het huis een stuk coherenter. Als je dat niet
bent, blijft het een dure hobby.
De Europese no-go
Het opvallendste is wat er níet komt. HomeView
verschijnt niet in de EU, omdat Siri AI hier niet
beschikbaar is op iPhones. Apple zegt met de EU te
praten over een oplossing, maar noemt geen datum.
Volgens het bedrijf zouden Europese regels betekenen dat
andere bedrijven bij je persoonlijke gegevens kunnen, en
dat wil Apple niet. Critici wijzen erop dat Apple liever
geen product uitbrengt dan de regels te volgen.
Voor jou als Europese gebruiker betekent dit concreet
dat het centrale scherm – het ding waar alle
aankondigingen omheen draaien – voorlopig uitblijft. De
rest (speakers, Apple TV, camera’s) komt wel, maar het
complete plaatje mist een belangrijk puzzelstuk. Of dat
tijdelijk is of een structureel verschil, weten we pas
als Apple en de EU uit hun patstelling komen. Tot die
tijd blijft het slimme huis van Apple hier vooral een
beetje halfslachtig.
https://www.apple.com/newsroom/2026/10/meet-apple-homeview-a-new-way-to-enjoy-entertainment-and-manage-the-home/
https://www.apple.com/newsroom/2026/10/introducing-apple-home-collection-a-new-lineup-of-smart-home-accessories/
https://www.apple.com/newsroom/2026/10/apple-unveils-the-new-apple-tv-4k/
https://www.apple.com/newsroom/2026/10/apple-announces-the-next-generation-of-homepod-mini/
https://www.macrumors.com/2026/10/13/apple-homeview-wont-be-available-in-eu/
Microsoft's AI-trucje: weerberichten die
eindelijk verder kijken dan je neus lang is
 In The
Verge en een paper in Nature vonden wij een interessant
verhaal: Microsoft heeft een open-source tool
gelanceerd: Probabilistic Bias Correction, ofwel PBC.
Geen flashy nieuwe weermodellen die alles zelf
verzinnen, maar een slimme correctielaag die bestaande
voorspellingen bijschaaft. Handig, want langer dan twee
weken worden zowel de ouderwetse supercomputer-modellen
als de hippe AI-modellen vaak een gokspel.
Hoe werkt het?
PBC is machine learning die systematische fouten
opspoort in bestaande modellen – van het Europese
ECMWF-model tot hun eigen AI-versies. Denk aan een model
dat nog steeds ‘denkt’ dat de wereld zo koud is als in
1995, terwijl de planeet flink is opgewarmd. Het
corrigeert die bias probabilistisch (dus met
onzekerheden erbij) en draait gewoon op gewone CPU’s,
niet op peperdure GPU’s of supercomputers. Resultaat:
bij tests tot 98% betere neerslag- en 92% betere
temperatuurvoorspellingen, en de nauwkeurigheid van
ECMWF’s AI-model verdubbelde.
Wat betekent dit concreet?
Voor jou: misschien betrouwbaardere 2- tot
6-wekenvoorspellingen in apps. Voor boeren en
hulpdiensten: betere planning bij extreme regen of
droogte. Voor armere landen: eindelijk AI-hulp zonder
een eigen datacenter te hoeven bouwen – Microsoft test
het al in Kenia. Het is open source, dus iedereen mag er
mee spelen.
Kritisch dan: van lab naar je buienradar is nog een
flinke stap, en ‘biascorrectie’ klinkt alsof de modellen
eerst flink in de soep zaten. Handig trucje, geen
toverstaf.
https://www.theverge.com/science/1011127/ai-weather-forecast-microsoft
Amazon’s nieuwe Bee-apparaten: ze
luisteren mee en raden je meteen aan iets te kopen
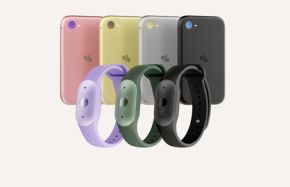 Amazon heeft via
Bee, het bedrijfje dat het vorig jaar overnam, twee
nieuwe apparaten gelanceerd die gesprekken samenvatten.
De Bee Frontier is er nu voor ongeveer 75 euro, de Bee
Eclipse komt binnenkort voor zo’n 100 euro. Beide
luisteren naar wat er om je heen gezegd wordt en maken
daar notities, samenvattingen en to-do-lijstjes van.
Hoe het werkt in het echt
De Frontier is een klein ding dat je als armband of clip
draagt. Hij is waterdicht, gaat een week mee op een
lading en heeft een knop plus een lampje dat aangeeft
wanneer hij luistert. De Eclipse is een dikke creditcard
die je magnetisch op je telefoon klikt. Die houdt het
meer dan drie weken vol. Druk op de knop en het apparaat
begint mee te luisteren, maakt een samenvatting en
probeert te onthouden wat er is afgesproken. Audio wordt
niet bewaard: alles wordt meteen verwerkt en weggegooid,
volgens Amazon in een afgeschermde omgeving die niemand,
zelfs Amazon niet, kan inkijken.
Gratis krijg je basissamenvattingen en twee weken
geheugen. Voor 12 euro per maand (Bee Pro) komen er
onbeperkte samenvattingen, een desktop-app en
koppelingen bij. De opvallendste: als je het aanzet, kan
Bee producten voorstellen die in gesprekken langskomen.
“We moeten nog kattenbakvulling hebben” kan dus later
een productaanbod op Amazon opleveren. Ook kun je via
Alexa+ vragen stellen over wat Bee heeft opgepikt.
De kritische kant
Handig als je vergaderingen of afspraken makkelijk wilt
onthouden. Minder fijn dat Amazon nu openlijk een
apparaat verkoopt dat gesprekken afluistert om je daarna
spullen te laten kopen. Het is wel opt-in en er zit een
lampje op, maar de Eclipse lijkt verdacht veel op een
powerbank – niet iedereen zal meteen doorhebben dat er
geluisterd wordt. En zonder abonnement mis je de leukere
functies. Amazon belooft dat audio nooit wordt
opgeslagen en dat jij de baas blijft. Toch is het een
beetje alsof je een shopassistent in huis haalt die
stiekem meeluistert tot je hem expliciet toestemming
geeft. Of dat de moeite waard is, hangt af van hoe graag
je wilt dat Amazon nog beter weet wat je nodig hebt.
https://www.engadget.com/2287245/bee-frontier-bee-eclipse-bee-pro-launch/
https://www.theverge.com/tech/1011475/amazon-bee-frontier-eclipse-price-specs
https://www.geekwire.com/2026/amazons-new-ai-devices-can-listen-to-conversations-and-suggest-things-to-buy-if-you-opt-in/
https://www.theverge.com/tech/1011475/amazon-bee-frontier-eclipse-price-specs

|
Het oor wil ook wat!
Audio op het Internet
|
YouTube Music
plakt een stickertje op AI-muziek, Deezer laat je
AI-muziek uit je speellijst verwijderen
 YouTube Music
heeft deze week labels ingevoerd voor nummers die vooral
met kunstmatige intelligentie zijn gemaakt. Je ziet een
klein “AI”-label op de speler. Tik erop en je krijgt
meer info over hoe het nummer is gemaakt, bijvoorbeeld
of de compositie of de zang uit een model komt. Dezelfde
labels komen later ook naar de gewone YouTube-app.
Wat het concreet betekent
Muziekpartners kunnen zelf aangeven of een track
volledig, deels of niet met generatieve AI is gemaakt.
YouTube gebruikt daarnaast eigen detectietools, dus ook
als iemand niets invult, kan een nummer alsnog een label
krijgen. Auto-Tune en soortgelijke hulpmiddelen tellen
niet mee. Het label is puur informatief: AI-nummers
mogen gewoon geld verdienen en blijven in de
aanbevelingen staan. YouTube wil niet verbieden, maar
transparantie geven zodat jij zelf kunt kiezen.
Deezer gaat een stap verder
Concurrent Deezer, die al langer AI-nummers labelt en
uit algoritmes houdt, kondigt aan dat je binnenkort alle
volledig AI-gegenereerde tracks uit je zoekresultaten
kunt filteren. Het platform krijgt dagelijks meer dan
90.000 volledige AI-nummers binnen en meldt dat meer dan
de helft ook kunstmatig geüpload werd. De CEO zegt
dat luisteraars duidelijk vragen naar de optie om alleen
menselijke makers over te houden.
De kritische noot
Een stickertje is beter dan niets, maar het voelt een
beetje als een waarschuwing op een fles die je toch
gewoon kunt drinken. YouTube experimenteert zelf met
AI-stemmen van artiesten en wil de boel niet te hard
aanpakken. Deezer is strenger en geeft je echte keuze.
Ondertussen stroomt er zoveel synthetische muziek binnen
dat de vraag is of die etiketjes genoeg zijn, of
dat je straks door een zee van machine-hits moet waden
voordat je iets menselijks tegenkomt. Handig om te weten
wat je luistert, minder handig als de helft van wat er
wordt geüpload niet eens door mensen is gemaakt.
https://techcrunch.com/2026/10/14/youtube-music-launches-new-labels-as-ai-generated-music-floods-streaming-platforms/
https://www.pcmag.com/news/youtube-music-now-flags-ai-tracks-deezer-to-let-you-remove-them-entirely
https://www.androidcentral.com/apps-software/youtube/youtube-music-adds-ai-labels-as-synthetic-songs-flood-streaming
 |
De nieuwe oogst
|
Trip
Under: plan een budgetreis
https://www.netties.be/img_artikels/reizen3.jpg Trip Under is een
gratis website (geen app om te downloaden) die
je helpt budgetreizen te plannen naar minder
bekende bestemmingen. Je ziet er echte kosten
voor bus, bed en eten, kunt bestemmingen
bekijken (vooral in India en verder) en links
ernaartoe direct boeken. Alles is gratis te
gebruiken.
[Taal: EN]
https://tripunder.com/
|
Licence to Locate: locaties van
James Bond
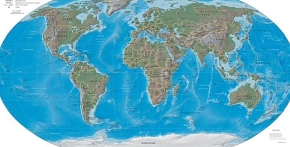 Dit is
een gratis interactieve website (geen
downloadbare software) waarop je alle
filmlocaties van de James Bond-films kunt
bekijken en ontdekken. Er staan 323 plekken uit
25 films in 36 landen op een wereldkaart; je
kunt zoeken op film, stad of “in de buurt”, en
locaties bekijken.
Er zijn geen aanwijzingen dat de site op spam-
of malware-blacklists staat. Het is een leuke,
informatieve Bond-fan site om gratis te
gebruiken.
[Taal: EN]
https://www.licencetolocate.com/
|
Mac OS Icons: mooie icoontjes
voor de Mac
 Dit is een gratis
website (geen downloadbare software of app) met
meer dan 30.000 community-gemaakte
macOS-appicoontjes.
Je kunt er iconen zoeken, bekijken en gratis
downloaden (vaak als .icns) om je Dock of apps
mee te personaliseren, plus een editor proberen
of zelf iconen insturen. Het is volledig gratis
te gebruiken (met optionele donatie via “Buy me
a coffee”).
Het staat niet prominent op grote spam- of
malwarelijsten; Google Safe Browsing markeert
het als veilig. Gebruikers op Reddit
noemen het al jaren een betrouwbare bron voor
iconen.
[Taal: EN]
https://macosicons.com
|
Sider : handige zijbalk
  Dit is
een Chrome-extensie die een zijbalk toevoegt
waarin je met meerdere AI-modellen tegelijk chat
(zoals GPT, Claude, Gemini, DeepSeek en Grok).
Je kunt ermee webpagina’s, PDF’s en
YouTube-video’s samenvatten, teksten verbeteren
of herschrijven, vertalen, en zelfs afbeeldingen
genereren – allemaal zonder van tab te wisselen.
De extensie is beschikbaar voor Chrome (en ook
Edge en Safari), plus aparte apps voor Windows,
macOS, iOS en Android. Het is freemium: er is
een gratis versie met beperkte dagelijkse
credits, en betaalde abonnementen voor meer
gebruik en betere modellen.
https://chromewebstore.google.com/detail/sider-chat-with-all-ai-gp/difoiogjjojoaoomphldepapgpbgkhkb
|
Hooked: laat de beginzin van een
boek je veroveren
 Soms weet je niet
goed of een boek je echt zal bevallen - je
twijfelt of de auteur echt wel jouw smaak is, of
zijn stijl jou bevallen zal. Deze website wil je
helpen om je twijfels (en soms je vooroordelen)
weg te nemen. Hier krijg je lukraak de beginzin
van een boek te zien, zonder titel en auteur van
het boek. En als die beginzin jou echt pakt, dan
kan je ontdekken wat het boek is. Wij wensen je
in elk geval een leuke ontdekkingstocht!
[Taal: EN]
https://hooked.boondoggle.studio/
|
UnitsMap: zoveel maten, zoveel
eenheden!
 Dit
is een gratis interactieve webapp (geen software
die je moet downloaden) die een netwerkkaart
toont van meer dan 1300 meeteenheden. Je ziet
hoe eenheden zoals meter, inch, calorie of knot
met elkaar verbonden zijn, op basis van data van
Wikipedia en GNU Units. Je kunt filteren op
systemen, contexten en grootheden, eenheden
omzetten met de ingebouwde converter, of spelen
met een doolhof- of sudoku-achtig spelletje
waarin je eenheden moet verbinden.
Op Reddit (r/InternetIsBeautiful) wordt het
gepresenteerd als een leuke visualisatie.
Commentaren zijn overwegend positief of
nieuwsgierig, in de stijl van “leuk voor nerds
die van eenheden houden”. Het is vooral een
speels hulpmiddel om te zien hoe chaotisch
meeteenheden eigenlijk zijn, niet een serieus
rekenprogramma.
https://www.reddit.com/r/InternetIsBeautiful/comments/1x4zycz/a_node_graph_of_over_1300_units_of_measurement/
https://vcouet.alwaysdata.net/unitsMap/
|
Screenstab: screenshots
opwaarderen
 Dit is
een browser-gebaseerde webapp (geen software om
te downloaden) waarmee je gewone screenshots
omzet in gelikte, 3D-achtige beelden met
perspectief, rotatie, diepte en aangepaste
kleuren.
Je uploadt gewoon een screenshot, past de
presentatie visueel aan via drag-and-drop en
exporteert een professioneel ogende afbeelding
voor sociale media, presentaties of marketing –
basisopties zijn gratis, geavanceerdere (hogere
resolutie en meer controle) zijn betaald.
De site staat niet op bekende spam- of
blacklist-lijsten; het is een legitieme tool van
een Noorse indie-ontwikkelaar die al jaren
bestaat en positief wordt vermeld op
curatiesites als WebCurate.
[Taal: EN]
https://www.screenstab.com/editor/
https://webcurate.co/screenstab
|
Free Media Heck Yeah (FMHY) :
gratis online bronnen
 Dit is
een grote, door de community onderhouden
directory van gratis online bronnen – geen
software om te downloaden, maar een webpagina
met links naar externe sites voor media (films,
series, muziek, games, boeken), software,
AI-tools, educatie, privacy/adblockers en meer.
Je bladert of zoekt door categorieën en vindt zo
gratis tools en content; de site host zelf niets
en is volledig gratis te gebruiken.
Hij staat niet op echte spamlijsten en wordt
door Scamadviser als “zeer waarschijnlijk
veilig/legitiem” beoordeeld, al waarschuwen ze
voor voorzichtigheid omdat sommige gelinkte
download-sites risico’s kunnen hebben.
https://webcurate.co/free-media-heck-yeah-fmhy
https://fmhy.net/
|
World of Citrus: alles over citrusvruchten
 Dit is een website
met een catalogus van citrusvariëteiten. Je kunt
er metingen, groei-observaties, afstamming en
historische bronnen opzoeken van soorten zoals
Meyer-citroen, sinaasappels en limoenen.
Het is geen software om te downloaden, maar een
webcatalogus die gratis lijkt te zijn. Ik vond
geen aanwijzingen dat de site op spam- of
malwarelijsten staat.
[Taal: EN]
https://worldofcitrus.com/
|
Claude Check Files: AI-controle
 Dit is een gratis
webapp van Anthropic (Claude) waarmee je in de
browser controleert of een bestand (zoals PNG,
JPG of SVG) gemaakt of bewerkt is met Claude.
Het zoekt naar een cryptografisch ondertekende
“Content Credential” in de metadata; je bestand
blijft op je apparaat en wordt niet geüpload.
Tekst wordt er niet mee gecheckt.
Het is geen software om te downloaden en ik vond
geen aanwijzingen dat de site op spam- of
malwarelijsten staat.
http://claude.com/check-files
|
Bezoek
ook de andere projecten van de
Netties-medewerkers:
Wim
W.: http://www.tenbunderen.be/
- http://www.nieuwsbronnen.com/
Sjeef:
http://www.sjeef.eu/Nederlands/projecten.html
Hilde:
http://hoorspel.wordpress.com
|
W I K I P E D I A
Een selectie van nieuwe en
actuele bijdragen in
de
Nederlandstalige versie van Wikpedia
|
Wikipedia is een project met als doel een complete
encyclopedie op het web te creëren. Iedereen kan
Wikipedia gebruiken om informatie te zoeken of toe te
voegen. U kunt eenvoudig zelf artikels schrijven,
corrigeren of aanvullen. Aanmelden is hiervoor niet
nodig, u kunt door op een van de onderstaande pagina's
op "Pagina bewerken" te klikken meteen aan de slag.
Deze week zijn onder meer nieuwe artikels verschenen
over:
Belgisch autocoureur in GT-racerij -
https://nl.wikipedia.org/wiki/Jamie_Vandenbalck
Italiaans biermerk - https://nl.wikipedia.org/wiki/Birra_Moretti
Grand Prix Formule 1 van Afrika - https://nl.wikipedia.org/wiki/Grand_Prix_Formule_1_van_Afrika
Geslacht van vleesetende theropode
dinosauriërs - https://nl.wikipedia.org/wiki/Invictibellatrix
Een niet-eiwitcoderende DNA-sequentie
- https://nl.wikipedia.org/wiki/Internal_transcribed_spacer
Van de 18e tot het midden van de 19e
eeuw de stadsmuur van Berlijn - https://nl.wikipedia.org/wiki/Berlijnse_tolmuur
Nederlandse architect,
stedenbouwkundige en auteur -
https://nl.wikipedia.org/wiki/Reinier_de_Graaf_(architect)
Uitgestorven oude Noordwest-Iraanse
taal die ooit werd gesproken in Parthië, een regio in
het huidige noordoosten van Iran en Turkmenistan - https://nl.wikipedia.org/wiki/Parthisch
Raad voor Strafrechtstoepassing en
Jeugdbescherming -
https://nl.wikipedia.org/wiki/Raad_voor_Strafrechtstoepassing_en_Jeugdbescherming
Dierentuin in de Cotswolds, Engeland
- https://nl.wikipedia.org/wiki/Cotswold_Wildlife_Park
Schimmel uit de familie
Hymenogastraceae - https://nl.wikipedia.org/wiki/Donkere_elzenzompzwam
Fiets- en voetgangersbrug van staal
over de N60 (Ronseweg) in de Oost-Vlaamse stad
Oudenaarde in België - https://nl.wikipedia.org/wiki/Lange_Leupe
Daarnaast zijn onder andere de volgende bijdragen
actueel:
Saoedi-Arabië - https://nl.wikipedia.org/wiki/Saoedi-Arabi%C3%AB
Zeestraat tussen Djibouti en Jemen -
https://nl.wikipedia.org/wiki/Bab_el_Mandeb
Wereldkampioenschappen baanwielrennen
2026 – Teamsprint mannen -
https://nl.wikipedia.org/wiki/Wereldkampioenschappen_baanwielrennen_2026_%E2%80%93_Teamsprint_mannen
Verdere bijzonderheden op de Nederlandstalige Wikipedia:
Het portaal van de week gaat over
bier - https://nl.wikipedia.org/wiki/Portaal:Bier
Een uitgelicht artikel gaat over een
onvoltooide scheepvaartverbinding tussen Groningen en
Westfalen, begonnen aan het einde van de 15e eeuw - https://nl.wikipedia.org/wiki/Nije_Schipvaart_(Groningen)
Enkele etalage-artikels:
Yosemite
National Park - https://nl.wikipedia.org/wiki/Yosemite_National_Park
Zuid-Ossetië
- https://nl.wikipedia.org/wiki/Zuid-Osseti%C3%AB
Geschiedenis
van de olietanker - https://nl.wikipedia.org/wiki/Geschiedenis_van_de_olietanker
De vorige bijdragen van Wikipedia aan NeTTieS zijn hier
te vinden: http://nl.wikipedia.org/wiki/Wikipedia:Wekelijkse_bijdrage_in_NeTTieS
| |
Bij de collega's
|
 ALGEMEEN DAGBLAD
https://www.ad.nl/tech
Met een breed palet aan
capsulemerken komt deze koffiecupmachine als beste uit
de test
Een koffiecupmachine lijkt een simpele aankoop: cup
erin, knop indrukken, koffie klaar. Maar de prijs van
cups, het systeem en de kwaliteit verschillen flink.
De Consumentenbond testte ruim 90 modellen. Deze komen
als beste uit de test.
https://www.ad.nl/tech/met-een-breed-palet-aan-capsulemerken-komt-deze-koffiecupmachine-als-beste-uit-de-test~a646556e4/
 COMPUTERTAAL
http://www.computertaal.info
Tutorial Gimp 3.0 – Les 19:
Helderheid maskers
Helderheidmaskers zijn eigenlijk laagmaskers gemaakt
rond specifieke kleuren in een afbeelding. Het laat je
toe om een afbeelding of een foto te bewerken op basis
van bepaalde kleurwaardes.
Voor je aan deze tutorial begint, is het belangrijk
dat je de vorige lessen rond maskers overloopt, mocht
je dat nog niet gedaan hebben.
https://computertaal.info/2026/10/13/les-19-helderheid-maskers/
 TWEAKERS NET
http://www.tweakers.net
Tesla's snelste Roadster kan
'vliegen' en haalt 100km/u in minder dan 1 seconde
Tesla heeft zijn Roadster opnieuw aangekondigd. De
auto komt beschikbaar in drie varianten. De snelste
heeft stuwraketten waarmee hij korte stukjes kan
'vliegen'. Dat model mag niet de openbare weg op.
Tesla zal het slechts zeer beperkt verkopen, als het
daadwerkelijk in productie gaat.
https://tweakers.net/nieuws/253392/teslas-snelste-roadster-kan-vliegen-en-haalt-100km-u-in-minder-dan-1-seconde.html
 DATANEWS
http://www.datanews.be
https://trends.knack.be/ai-en-tech/
Nu al meer meldingen van cyberincidenten in ons land dan
in heel 2025
Het aantal gemelde cyberincidenten in België overtreft
nu al het totaal van heel 2025. Het Centrum voor
Cybersecurity België (CCB) dringt er bij ondernemingen
op aan om elementaire beveiligingsmaatregelen niet
langer uit te stellen.
https://trends.knack.be/ai-en-tech/cybersecurity/nu-al-meer-meldingen-van-cyberincidenten-in-ons-land-dan-in-heel-2025/
 |
De zaak Tee en Tee
Tips en trucs voor de
PC/Internaut
|
Screenshots
vreten je Google-opslag op: zo stop je dat in
een paar tikken
 Je
telefoon maakt screenshots, Google Photos
uploadt ze braaf, en voor je het weet zit je 15
GB vol met verzendlabels en wifi-wachtwoorden.
Die dingen zijn na een uur al waardeloos, maar
nemen net zoveel ruimte in als een echte foto.
Tijd om de automatische backup een beetje in te
perken.
Stap 1: Screenshots-map uitzetten
Open Google Photos, tik op je profielfoto, ga
naar Instellingen > Backup >
Standaardbackup > Apparaatmappen. Zet het
vinkje bij Screenshots uit en bewaar. Nieuwe
screenshots blijven voortaan op je telefoon.
Oude kun je later zoeken op “screenshots” en
verwijderen (vergeet de prullenbak niet leeg te
maken, die telt 30 dagen mee).
Stap 2: Screenshots buiten de cameramap
zetten (vooral Samsung)
Op veel Samsung-telefoons belanden screenshots
in DCIM, dezelfde map als je camera. Google
Photos ziet ze dan als “echte” foto’s. Ga in de
telefooninstellingen naar Geavanceerde functies
> Screenshots en schermopnames en verander de
opslaglocatie naar een map buiten DCIM. Check
daarna opnieuw de apparaatmappen in Photos,
zodat de nieuwe map niet automatisch wordt
meegenomen.
Stap 3: Geen backup over mobiele data
In dezelfde Backup-schermen tik je op Mobiel
datagebruik en zet je de dagelijkse limiet op
Geen data. Screenshots wachten nu tot je op wifi
zit. Zo heb je de tijd om ze eerst te bekijken
en de rommel te verwijderen voordat ze de cloud
in gaan.
Stap 4: Storage Saver aanzetten
Ga naar Backup > Foto’s en video’s kwaliteit
en kies Storage Saver. Screenshots (platte
plaatjes van tekst en menu’s) zien er nauwelijks
anders uit, maar nemen veel minder ruimte in.
Voor foto’s die je al hebt geüpload kun je later
nog een conversie doen.
Met deze vier aanpassingen houd je je opslag
vrij voor de foto’s die er echt toe doen. De
rest blijft gewoon op je telefoon tot je zelf
beslist.
https://www.makeuseof.com/google-photos-stop-screenshot-backup-settings/
|
|
|
|
Van alles halen, (bijna)
niets betalen...
|
RouteConverter: personaliseer je
gps-gegevens
 Dit is een gratis,
open-source desktopprogramma waarmee je
GPS-routes, tracks en waypoints kunt bekijken,
bewerken, opschonen en converteren tussen meer
dan 90 bestandsformaten (zoals GPX, KML, Garmin,
TomTom en Strava).
Het is beschikbaar voor Windows, macOS en Linux
(Java-gebaseerd). Het is volledig gratis, werkt
offline en vereist geen account.
https://nl.routeconverter.com/
|
SnipFor: screenshots met wat
extraatjes
Dit is
een lichtgewicht desktopprogramma voor snelle
screenshots en lokale tekstherkenning (OCR),
volledig offline en zonder data naar de cloud te
sturen.
Je kunt ermee schermgebieden vastleggen,
annoteren (pijlen, blur, stempels), tekst uit
afbeeldingen of video’s extraheren en
screenshots vastzetten boven andere vensters.
Het is alleen beschikbaar voor Windows (10/11).
De Community-editie is gratis; Pro en
Audit-edities (met video-opname, converter en
enterprise-functies) zijn betaald.
https://snipfor.com/
|
Monica: kies de AI waarmee je
babbelt
 Monica is een
alles-in-één AI-assistent waarmee je in één tool
kunt chatten met verschillende modellen (zoals
GPT, Claude en Gemini), teksten schrijft of
verbetert, webpagina’s en video’s samenvat,
vertaalt en meer. Je activeert hem vooral als
browser-extensie (Chrome, ook Edge) met een
sneltoets, maar er zijn ook desktop- en mobiele
apps.
De basisversie is gratis (met een dagelijks
limiet op gebruik), en je kunt upgraden naar
betaalde plannen voor meer limieten en
geavanceerde functies. Hij werkt op Windows,
macOS, Linux, en via apps op telefoons, plus in
de browser.
https://www.chip.de/download/browser-addons/monica-all-in-one-ki-assistent-fuer-chrome_e276fc81-7db8-401f-b86d-b2c083f1e186.html
https://monica.im/
|
Typora: markdown
 Dit is
een minimalistische Markdown-editor met naadloze
live preview: je schrijft en ziet meteen de
opgemaakte tekst (zonder apart previewvenster of
storende syntax), inclusief ondersteuning voor
tabellen, afbeeldingen, code, wiskunde,
diagrammen en export naar onder meer PDF en
Word.
Het is beschikbaar voor Windows, macOS en Linux.
Het is niet gratis: je krijgt een proefperiode
van 15 dagen, daarna kost een eenmalige licentie
ongeveer 15 dollar (of zo’n 17 euro) voor
gebruik op maximaal drie apparaten.
https://typora.io/
https://www.chip.de/download/office-produktivitaet-finanzen/typora_2b56a95c-fbd8-4294-b4e0-7fe93b427288.html
|
ShareX : schermafdruk met echt
veel extra opties
 Dit is een gratis,
open-source screenshotprogramma dat veel verder
gaat dan het ingebouwde Knipprogramma van
Windows. Het maakt niet alleen gewone
schermafbeeldingen, maar ook scrollende
pagina’s, schermopnames en snelle GIF’s.
Daarnaast heeft het een ingebouwde editor met
pijlen, tekst, markeringen en de mogelijkheid om
gevoelige delen te vervagen of te pixelen, plus
een nauwkeurige OCR-functie om tekst uit
afbeeldingen te kopiëren.
Het is vooral beschikbaar voor Windows (als
downloadbare desktopapp). Het is volledig gratis
en open source; er is geen betaalde versie nodig
voor de belangrijkste functies.
Hoe het werkt
Na installatie stel je eenvoudig sneltoetsen in
(bijvoorbeeld Ctrl+Shift+Print Screen). Daarmee
selecteer je snel een gebied, venster of het
volledige scherm. ShareX kan ook automatisch
scrollen om een hele webpagina of lange lijst in
één keer te vangen, of een korte video-opname of
GIF maken van een deel van je scherm.
Na de capture opent de editor automatisch. Daar
voeg je pijlen, kaders of tekst toe, of je
vervaagt persoonlijke gegevens. Met OCR
selecteer je tekst in de afbeelding en kopieer
je die direct naar het klembord. Alles kan ook
geautomatiseerd worden: na een screenshot kun je
het automatisch opslaan, uploaden of naar een
map verplaatsen zonder extra klikken.
De instellingen zijn uitgebreid, maar je hoeft
niet alles meteen te gebruiken. Begin met
basis-screenshots en een paar sneltoetsen; de
rest ontdek je vanzelf als je meer wilt.
https://getsharex.com/
https://www.pcworld.com/article/3244905/this-free-screenshot-tool-does-way-more-than-snipping-tool.html
|
(Deze tips voor share- en freeware zijn afkomstig van
verschillende sites, o.a. Freewareweb, Lockergnome,
ZDNet, PCWorld, en andere.
NeTTies e-zine
p/a Hilde Van Gool
Bossestraat 32
2220 Heist op den Berg
Coordinator:
Hilde Van Gool
Tel 0475/53.41.20 -
015/25.28.71
|
- "NeTTies" is
gratis te verkrijgen door te vragen om aan
onze abonneelijst te worden toegevoegd.
Dit kan online op onze site, of per
e-mail.
- Te allen
tijde kunt u het abonnement ook weer
stopzetten, eveneens via de site of per
e-mail.
- Uw adres
wordt niet aan derden doorgegeven en wordt
niet gebruikt voor commerciële doeleinden.
- "NeTTies" is
onafhankelijk en wordt geheel op
vrijwillige basis gemaakt.
- "NeTTies is
niet verantwoordelijk voor eventuele
schade veroorzaakt door het gebruik van
software waarover wij publiceren.
- Teksten mogen
worden overgenomen, maar uitsluitend met
bronvermelding.
- "NeTTies" mag
wel in z'n geheel worden doorgestuurd naar
derden ter kennismaking.
- "NeTTIes"
moedigt lezers aan een link te zetten op
hun webpagina. De aanwezigheid van een
verwijzing naar ons e-zine betekent echter
niet dat wij het eens zijn met de
redactionele inhoud op die site.
- De
advertenties die op "NeTTies" geplaatst
worden door derden vallen buiten de
verantwoordelijkheid van de redactie en
geven geenszins de mening van de redactie
weer. Bij deze teksten wordt
duidelijk aangegeven dat het om een
advertentie gaat.
Voor alle
duidelijkheid even op rij onze regels
voor de bescherming van uw privacy:
- Uw adres
wordt nooit aan derden doorgegeven.
- Uw adres
wordt ook niet voor marketingdoeleinden
gebruikt.
- NeTTies zal
u nooit reclameboodschappen van derden
doorsturen in een aparte mail.
- In onze
nieuwsbrief zal wel van tijd tot tijd
een advertentie opgenomen worden, in het
kader van sponsoring.
Deze tekst
werd voor het laatst aangepast op 14
januari 2004
Wij danken de vele
mensen die nu of in het verleden hebben
meegewerkt aan dit e-zine:
Miranda
Swier, Benny Raemaekers, Geert Demuynck,
Kurt Fierens, Peter Stuart, Gerard
Schaefers (Sjeef), Boeloeboeloe (LVO),
Manu Drieghe, Marijke Pante, Marianne
Steijlen, Reinhilde Remaut, Ludo
Cattoor, Evert Poppen, Philip Lafeber,
Julien Van den Borre, Johan Junior, Kurt
op de Beeck, Koen van Poucke, Rogier P.
Bakx, Jurgen Veys, Nick Toretto,
Krekkie, Dave Lahousse, Filip Overmeire
(Filover), Jeffrey Drooghenbroodt,
Human0id, Danny Zeegers, Wim Wilyn, Dave
Lahousse, Ben Depré, Eddy Horemans, Henk
Langerak, Arnold Top, Jan Van Reeth,
Fruggo, Paul Liekens.
In het bijzonder danken wij Gerard
Schaefer voor zijn tips en de spreuk van
de week.
Webhosting,
cms, verzending: Webdynamics
Eindredactie:
Hilde Van Gool, en vanuit de eeuwigheid:
Niek Harmans
Logistiek: Paul
Liekens
Secretaresse: Carol Fenijn
"NeTTies" is
een oorspronkelijk concept van Jean-Luc
Bostyn
De eindredactie
van NeTTies ligt in handen van Hilde
Van Gool,
freelance
publiciste.
U
ontvangt deze mail omdat u zich
in het verleden aangemeld hebt
als abonnee op deze nieuwsbrief.
Wenst u uw
abonnement te wijzigen of te
annuleren? Daarvoor kan u
terecht op onze website: https://www.netties.be/index.php?actie=abo
|
|
AFSLUITER
VAN DE WEEK
Toen ik zes was, wilde ik kok
worden, toen ik zeven was, Napoleon.
Daarna
werd ik Dali, een belangrijke promotie..
- Salvador Dalí -
|